Wenn über Cybersicherheit in Kritischen Infrastrukturen (KRITIS) gesprochen wird, dominieren meist Begriffe wie SCADA-Systeme, Firewall-Cluster, Zero-Trust-Architekturen im Rechenzentrum oder Angriffserkennungssysteme.
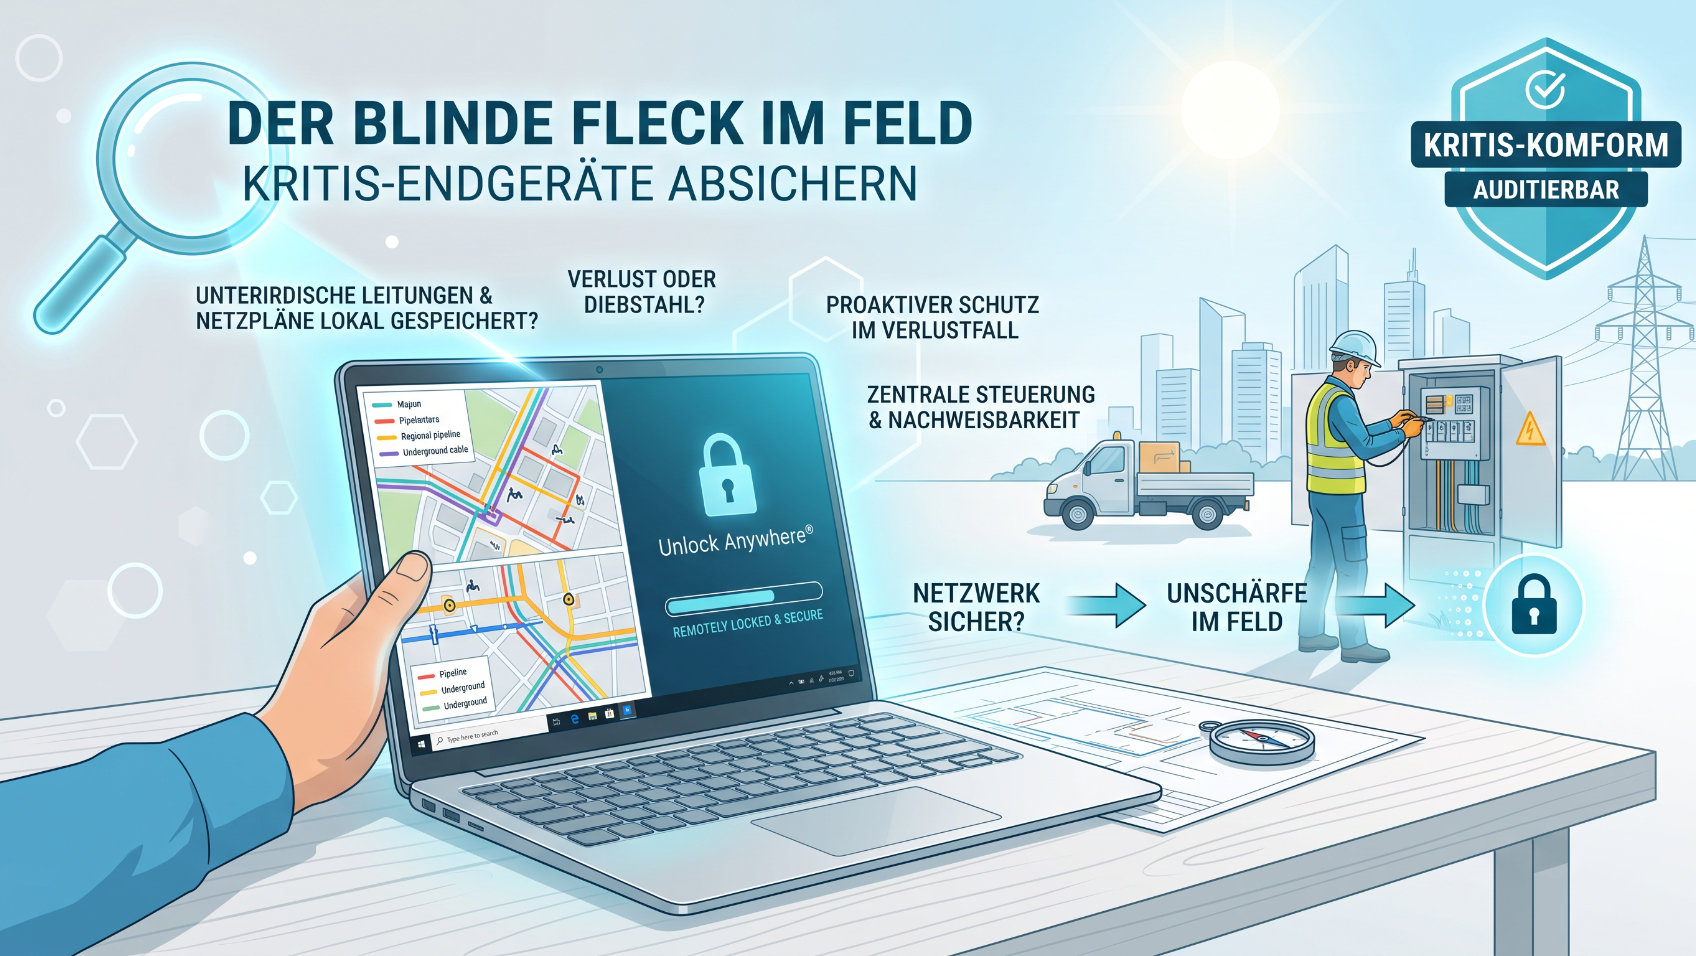
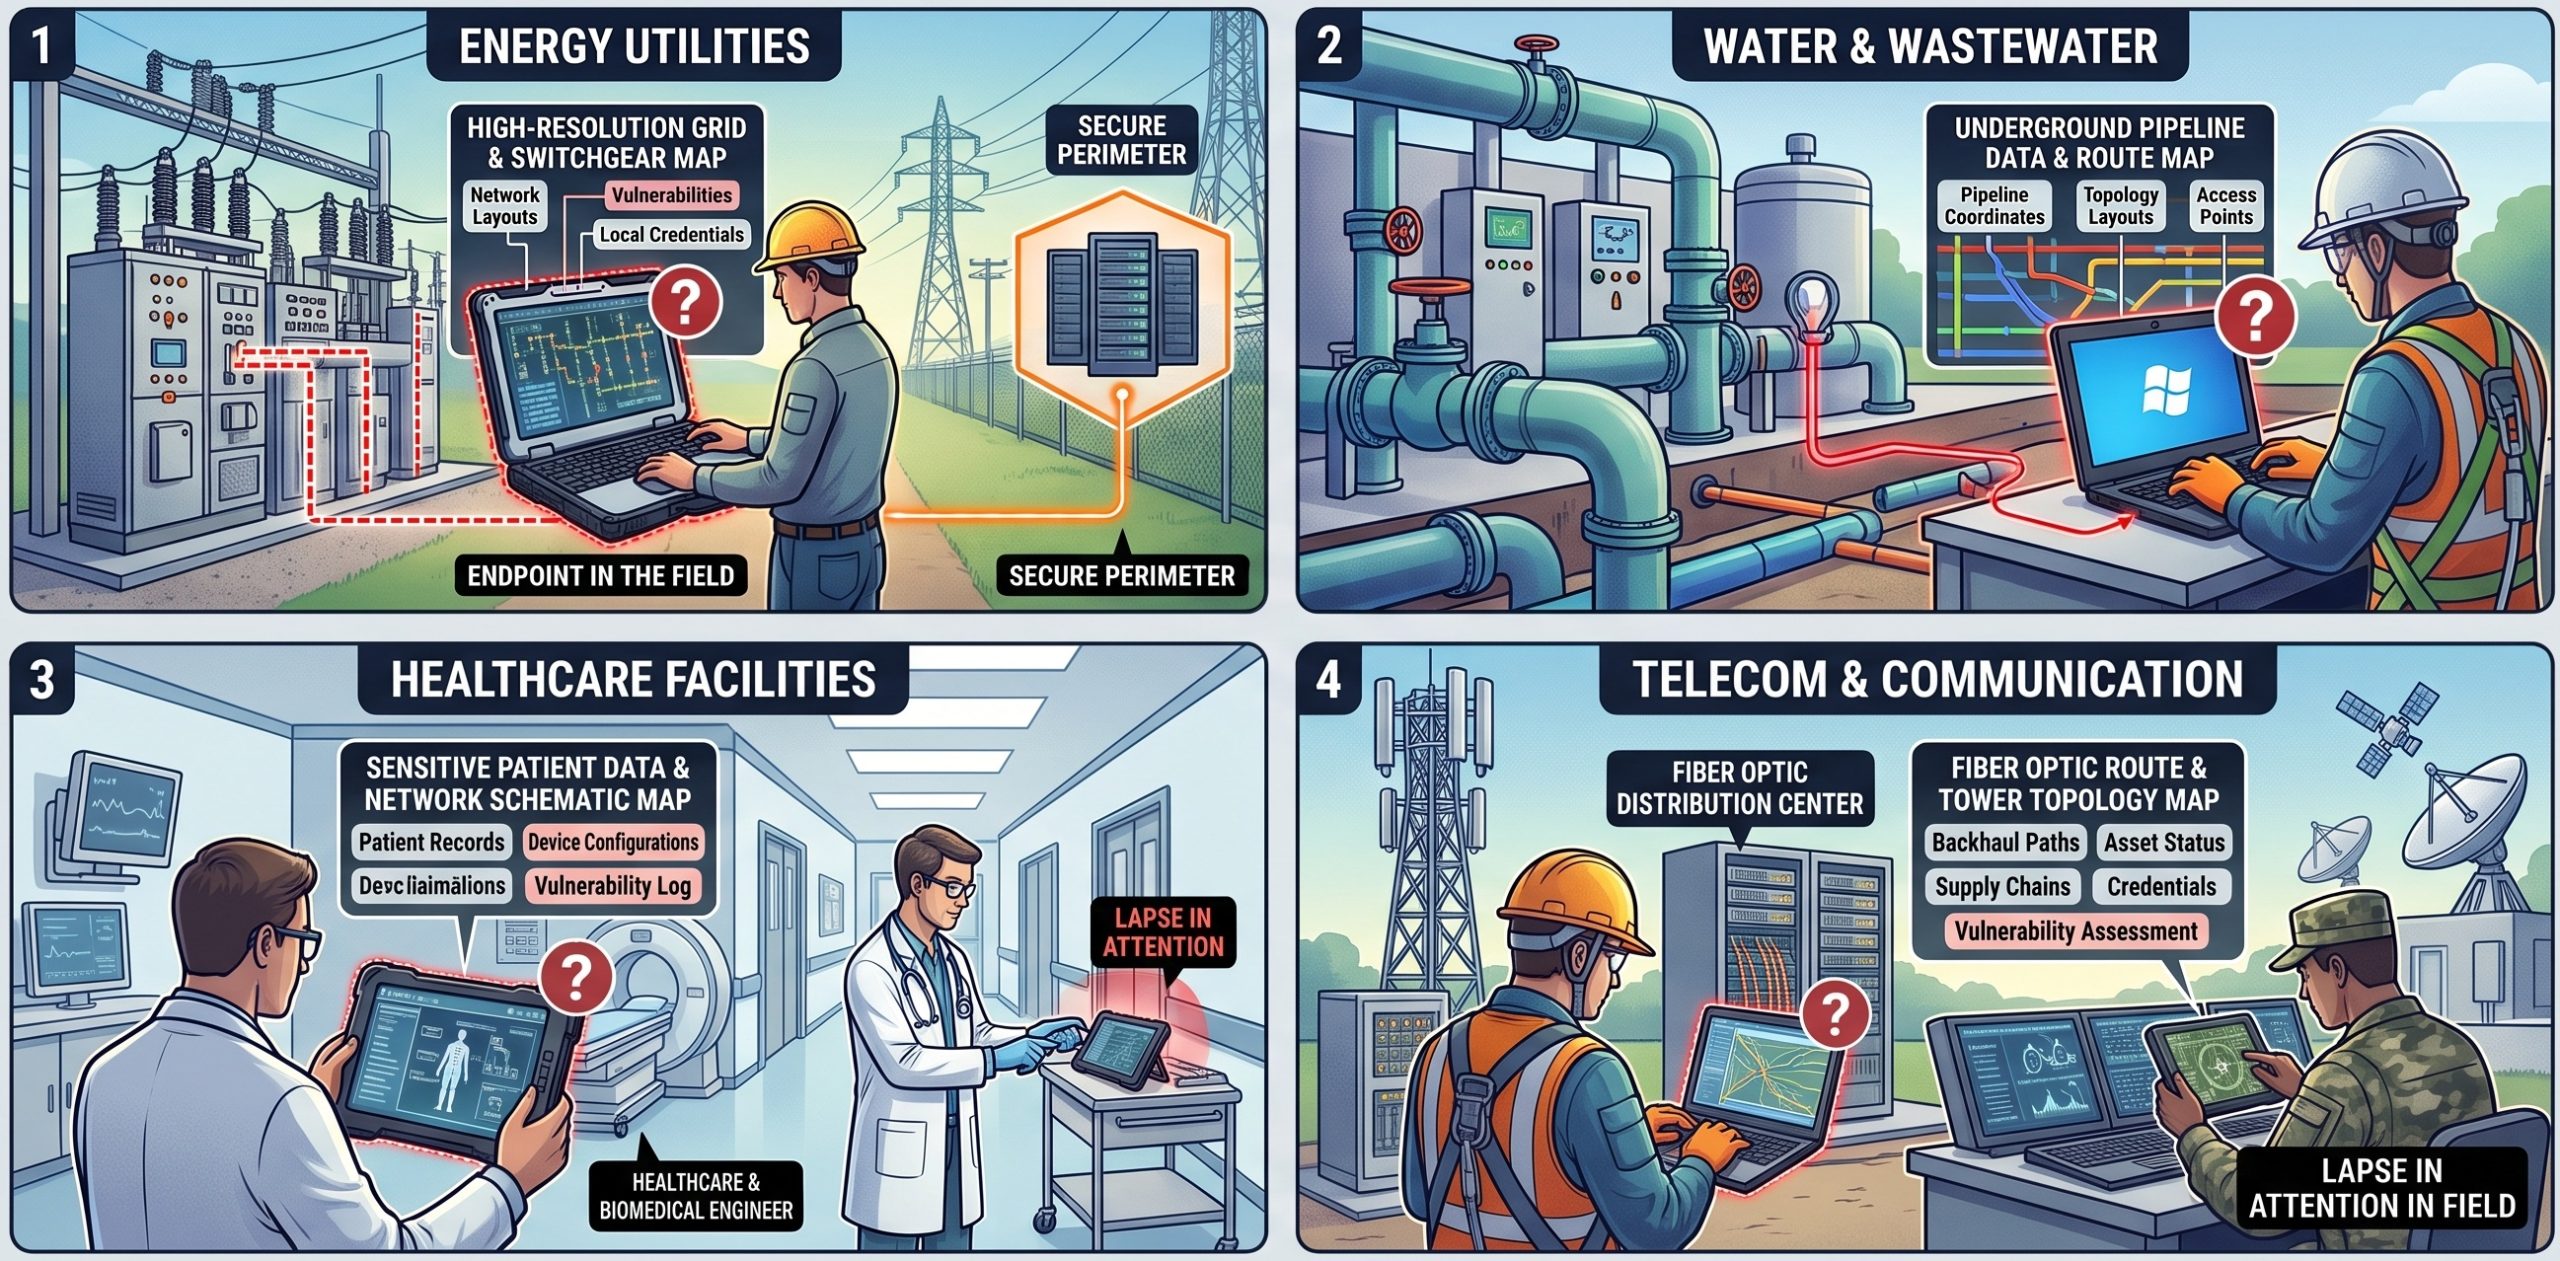
Doch die Realität der Betriebs- und Instandhaltungsprozesse sieht oft anders aus: Servicetechniker, Ingenieure und externe Dienstleister sind tagtäglich vor Ort im Einsatz – an Umspannwerken, Trassen, Pumpstationen oder Tiefbaustellen. Auf ihren Laptops und mobilen Windows-PCs befinden sich genau die Daten, die im Rechenzentrum streng abgeschirmt werden:
- Hochauflösende Netz- und Trassenpläne
- Exakte Koordinaten unterirdischer Versorgungsleitungen und Pipelines
- Topologien sowie Konfigurationen von Schaltanlagen und Steuerungsnetzen
- Wartungsberichte inklusive bekannter Schwachstellen und Zugangsdaten
Verlässt dieses Endgerät den gesicherten Werksperimeter, verlässt auch die Vertraulichkeit der gesamten Infrastruktur die kontrollierte Zone.
Kein Verlass auf die Perimeter-Sicherheit
Innerhalb der Unternehmensgrenzen greifen strenge Zugangs- und Sicherheitsrichtlinien. Im Feld genügt jedoch oft ein unachtsamer Moment: Ein im Servicefahrzeug vergessenes Notebook, ein Diebstahl auf einer Baustelle oder der Verlust am Bahnhof.
Kommt ein solches Gerät abhanden, stehen CISOs und IT-Verantwortliche vor kritischen Fragen:
- Welche Daten lagen tatsächlich lokal im Zwischenspeicher?
- War die Festplattenverschlüsselung zum Zeitpunkt des Verlusts aktiv und wirksam, oder befand sich das Gerät im Standby/Ruhezustand?
- Können wir den Vorfall gegenüber Auditoren, Aufsichtsbehörden oder dem BSI lückenlos und belegbar dokumentieren?
Oft zeigt sich hier die Compliance-Realität: Während Netzwerkzugriffe minutiös protokolliert werden, ist der tatsächliche Schutzstatus mobiler Windows-Endpunkte im Verlustfall eine Blackbox.
Vom Sicherheitsrisiko zum Nachweisdruck
Mit regulatorischen Vorgaben wie dem novellierten IT-Sicherheitsrecht, NIS‑2 und spezifischen KRITIS-Standards reicht es längst nicht mehr aus, pauschal auf “installierte Verschlüsselungssoftware” zu verweisen. Betreiber stehen unter explizitem Nachweisdruck:
- Auditierbarkeit: Es muss jederzeit belegbar sein, welche Schutzmaßnahmen gegriffen haben.
- Reaktionszeit: Bei Verlust muss unmittelbar verhindert werden können, dass Daten ausgelesen oder Schlüssel extrahiert werden.
- Zentraler Nachweis: Es bedarf eines gerichtsfesten, lückenlosen Audit-Trails über den Gerätestatus.
Ohne eine zentrale Kontrollinstanz für den Endgeräte-Schutz riskieren Organisationen nicht nur Datenlecks mit gravierenden Folgen für die Versorgungssicherheit, sondern empfindliche Sanktionen bei Audits.
Gezielte Absicherung für kritische Endpunkte mit Unlock Anywhere®
Genau an dieser Schnittstelle setzt Unlock Anywhere® an. Die Lösung schließt die Lücke zwischen dem physischen Endgerät im Feld und den zentralen Governance-Vorgaben der IT-Sicherheit.
- Sofortige Reaktionsfähigkeit: Geht ein Endgerät verloren oder wird entwendet, lässt sich der Zugriff aus der Ferne sofort und zuverlässig sperren (Remote Lock).
- Durchgängiger Schutz ruhender Daten: Kritische Datenbestände wie Netzpläne, Trassendaten und Zugangsinformationen bleiben unveränderlich geschützt – selbst bei physischem Zugriff auf das System.
- Transparenz & Auditierbarkeit: Jeder Statuswechsel, jede Richtliniendurchsetzung und jede Sperrung wird revisionssicher dokumentiert. Aufsichtsbehörden und Auditoren gegenüber kann der Nachweis erbracht werden, dass zu keinem Zeitpunkt unbefugter Zugriff möglich war.
- Nahtlose Betriebsunterstützung: Der reguläre Arbeitsalltag von Technikern und Ingenieuren wird nicht durch komplexe Hürden blockiert; die Sicherheit greift automatisiert und zentral gesteuert im Hintergrund.
Fazit: Keine KRITIS-Resilienz ohne Endpunktkontrolle
Physisch mobile Endgeräte mit sensiblen Infrastrukturdaten sind kein Randaspekt der IT-Sicherheit – sie sind eine der exponiertesten Angriffsflächen moderner Versorgungsnetze.
Wer kritische Infrastrukturen betreibt, muss nicht nur Systeme absichern, sondern auch den Verlust von Endgeräten kontrollierbar und nachweisbar machen.
Machen Sie Ihre kritischen Endpunkte audit- und ausfallsicher
Testen Sie den Remote-Lock-Prozess und die lückenlose Schutzarchitektur von Unlock Anywhere® 45 Tage kostenlos oder fordern Sie unsere technische Produktübersicht an.
Hinterlasse einen Kommentar
Du musst angemeldet sein, um einen Kommentar schreiben zu können.